


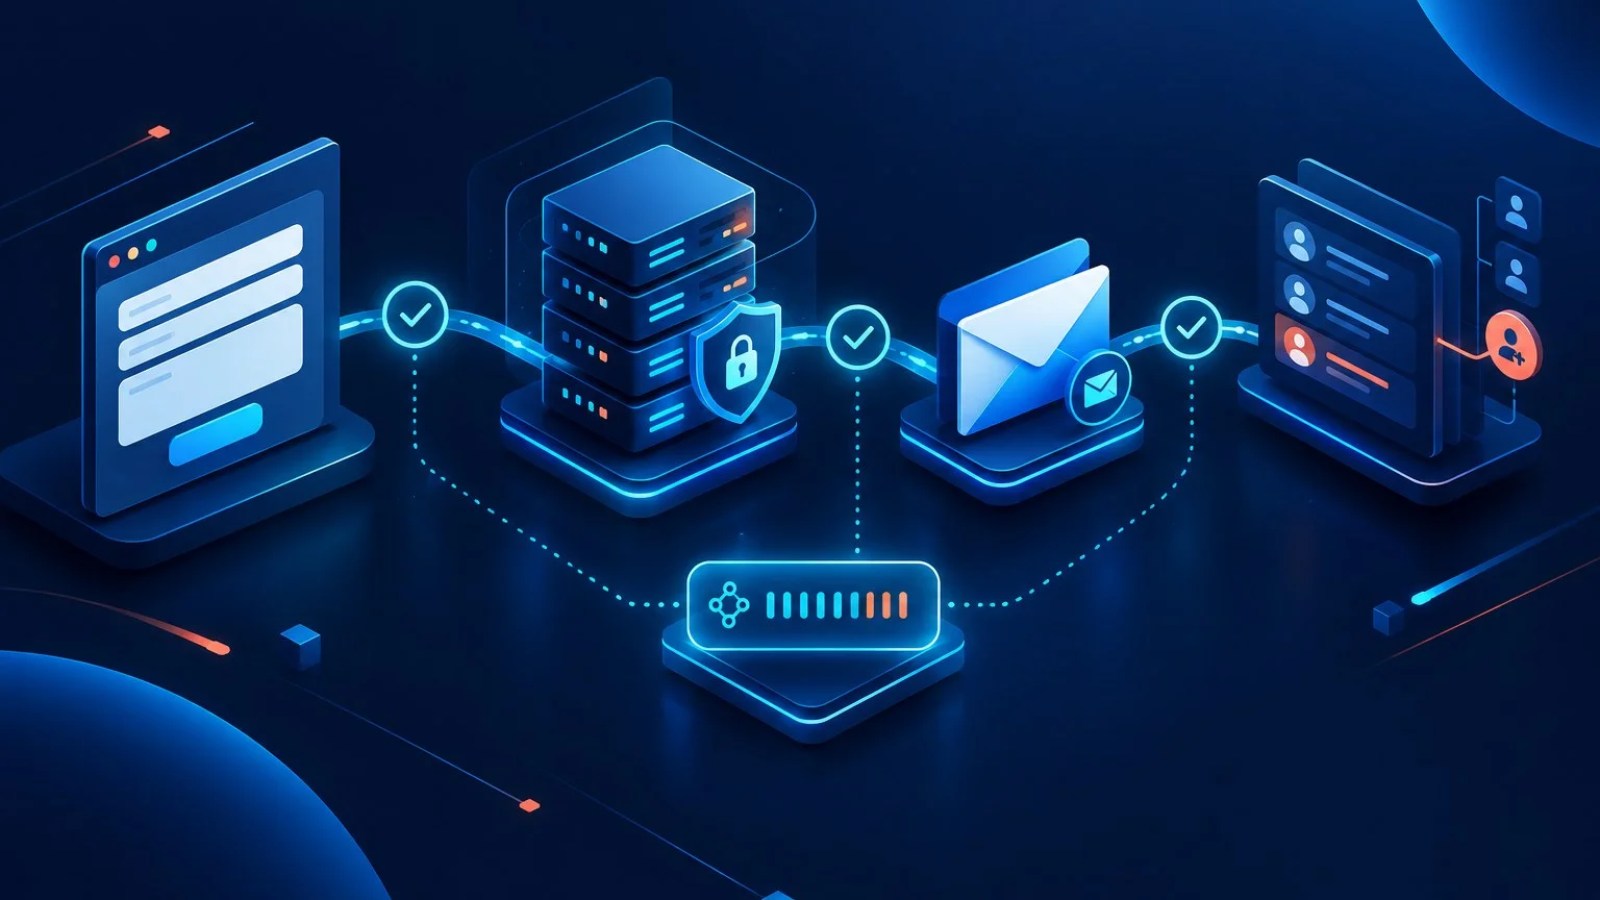
Όταν ένα αίτημα «χάνεται» από μια φόρμα επικοινωνίας, το πρόβλημα δεν βρίσκεται πάντα στο email. Η διαδρομή ξεκινά από το browser, περνά από validation, application server και αποθήκευση, συνεχίζει σε ειδοποιήσεις ή integrations και τελειώνει όταν το αίτημα εμφανιστεί στον σωστό άνθρωπο ή στο CRM. Αν ελέγχεται μόνο το τελευταίο βήμα, μια επιχείρηση μπορεί να βλέπει επιβεβαίωση επιτυχίας ενώ στην πραγματικότητα δεν έχει δημιουργηθεί κανένα αξιοποιήσιμο lead.
Ο σωστός έλεγχος ενός contact form χρειάζεται παρατηρησιμότητα σε όλη την αλυσίδα: μοναδικό αναγνωριστικό υποβολής, καταγραφή κατάστασης, ασφαλή αποθήκευση, επιβεβαιωμένη παράδοση στα επόμενα συστήματα και σαφή διαδικασία επανάληψης. Το ζητούμενο δεν είναι να «πατήσουμε το κουμπί και να δούμε αν ήρθε email», αλλά να αποδείξουμε πού έφτασε κάθε πραγματικό αίτημα.
Η φόρμα δεν είναι ένα κουμπί· είναι μια αλυσίδα συστημάτων
Μια τυπική υποβολή περιλαμβάνει τουλάχιστον επτά στάδια:
- ο επισκέπτης συμπληρώνει τα πεδία στον browser,
- ο browser ή το JavaScript κάνει client-side validation,
- το αίτημα αποστέλλεται στο endpoint του site,
- ο server ελέγχει, καθαρίζει και αποδέχεται τα δεδομένα,
- η εγγραφή αποθηκεύεται σε βάση, queue ή άλλο σταθερό σύστημα,
- ενεργοποιούνται ειδοποιήσεις, CRM, automation ή webhooks,
- ο σωστός ιδιοκτήτης βλέπει το αίτημα και ενεργεί.
Αποτυχία σε οποιοδήποτε στάδιο αλλάζει την εμπειρία και τη μέτρηση. Ένα πράσινο μήνυμα «ευχαριστούμε» δεν αποδεικνύει ότι το CRM ενημερώθηκε. Ένα email που παραδόθηκε δεν αποδεικνύει ότι δημιουργήθηκε μοναδικό lead. Και μια εγγραφή στο analytics δεν αποδεικνύει ότι ο server αποδέχθηκε τα δεδομένα.
Ξεκινήστε από ένα κοινό μοντέλο κατάστασης
Πριν από τις δοκιμές, συμφωνήστε τι σημαίνει «επιτυχία». Ένα πρακτικό μοντέλο μπορεί να έχει τις καταστάσεις received, validated, stored, forwarded, acknowledged και assigned. Κάθε μετάβαση χρειάζεται timestamp και submission ID, χωρίς να γράφονται ευαίσθητα δεδομένα σε logs.
| Στάδιο | Απόδειξη | Τυπική αστοχία |
|---|---|---|
| Browser | Έγκυρα πεδία και πραγματικό request | Σφάλμα JavaScript ή μπλοκαρισμένο submit |
| Server | 2xx response και server-side validation | Timeout, 4xx/5xx, λάθος endpoint |
| Αποθήκευση | Εγγραφή με μοναδικό ID | Το email στέλνεται χωρίς durable record |
| Integration | Επιβεβαιωμένο webhook/API response | Αποτυχία CRM ή automation |
| Ειδοποίηση | Delivery status, όχι απλώς send attempt | Spam, authentication ή λάθος mailbox |
| Ανάθεση | Owner και SLA | Το lead υπάρχει αλλά δεν το βλέπει κανείς |
Έλεγχος στον browser: validation, πραγματικό submit και εμπειρία χρήστη
Το client-side validation βοηθά τον χρήστη να διορθώσει άμεσα κενά ή λανθασμένες μορφές, αλλά δεν αποτελεί μηχανισμό ασφάλειας. Η τεκμηρίωση του Constraint Validation API δείχνει πώς οι ενσωματωμένοι κανόνες του HTML μπορούν να ελέγχουν βασικούς περιορισμούς. Ο server πρέπει πάντοτε να επαναλαμβάνει τους κρίσιμους ελέγχους, επειδή τα requests μπορούν να σταλούν χωρίς το UI.
Στον browser ελέγξτε:
- υποχρεωτικά πεδία, email, τηλέφωνο και όρια μήκους,
- σαφή μηνύματα σφάλματος δίπλα στο σωστό πεδίο,
- προσβασιμότητα με keyboard, labels και screen reader,
- λειτουργία σε mobile και αργή σύνδεση,
- τι συμβαίνει όταν ο χρήστης πατήσει δύο φορές submit,
- αν το κουμπί μένει μόνιμα disabled μετά από προσωρινό σφάλμα,
- αν ad blockers, consent rules ή τρίτα scripts επηρεάζουν τη βασική λειτουργία.
Η σελίδα πρέπει να διαχωρίζει τρεις καταστάσεις: «γίνεται αποστολή», «η υποβολή ολοκληρώθηκε» και «δεν ολοκληρώθηκε — δοκιμάστε ξανά». Μην εμφανίζετε επιτυχία πριν ληφθεί θετική απάντηση από το σύστημα που εγγυάται την αποθήκευση.
Server-side validation και ασφαλής αποδοχή
Ο server ελέγχει τύπους, μέγεθος, επιτρεπόμενες τιμές, attachments, spam signals και business rules. Η απόκριση πρέπει να είναι προβλέψιμη: διαφορετικός κωδικός για μη έγκυρα δεδομένα, για προσωρινή αστοχία και για επιτυχή αποδοχή. Ένα γενικό 200 response για κάθε περίπτωση δυσκολεύει την παρακολούθηση και οδηγεί το frontend σε ψευδή επιτυχία.
Μην καταγράφετε σε logs ολόκληρο το μήνυμα, κωδικούς, tokens ή προσωπικά στοιχεία που δεν χρειάζονται για τη διάγνωση. Η καθοδήγηση της OWASP για application logging τονίζει την αξία των application events, αλλά και την ανάγκη να αποφεύγεται η έκθεση ευαίσθητων δεδομένων. Χρήσιμα πεδία είναι το submission ID, η χρονική στιγμή, το endpoint, η τελική κατάσταση, το integration name και ένας ασφαλής error code.
Αποθήκευση πριν από την ειδοποίηση
Μία από τις πιο επικίνδυνες αρχιτεκτονικές είναι η φόρμα που προσπαθεί μόνο να στείλει email. Αν ο mail provider καθυστερήσει ή απορρίψει το μήνυμα, δεν υπάρχει ανεξάρτητη εγγραφή για ανάκτηση. Προτιμήστε durable storage ή αξιόπιστη queue πριν από τις δευτερεύουσες ενέργειες. Έπειτα η αποστολή email και το CRM update μπορούν να επαναληφθούν χωρίς να ζητηθεί από τον χρήστη νέα υποβολή.
Η αποθήκευση πρέπει να καταγράφει τουλάχιστον:
- μοναδικό submission ID,
- χρόνο λήψης σε ενιαία ζώνη ώρας,
- source page και form version,
- consent state όταν είναι αναγκαίο,
- κατάσταση επεξεργασίας και retry count,
- CRM identifier ή integration result όταν δημιουργηθεί.
Η πολιτική διατήρησης, πρόσβασης και διαγραφής πρέπει να ακολουθεί τις πραγματικές ανάγκες και τις υποχρεώσεις της επιχείρησης. Η τεχνική ομάδα δεν πρέπει να κρατά δεδομένα επ’ αόριστον «για κάθε ενδεχόμενο».
Idempotency: πώς αποφεύγονται τα διπλά leads
Ένας χρήστης μπορεί να πατήσει δύο φορές, ο browser να επαναλάβει request μετά από timeout ή ένα webhook να ξανασταλεί. Το σύστημα χρειάζεται idempotency: η ίδια λογική υποβολή πρέπει να δημιουργεί ένα lead, όχι πολλά. Αυτό μπορεί να επιτευχθεί με client-generated ή server-issued idempotency key, μοναδικό constraint και ασφαλή επανάληψη.
Η απλή σύγκριση email δεν αρκεί. Ο ίδιος άνθρωπος μπορεί νόμιμα να στείλει δύο διαφορετικά αιτήματα, ενώ δύο μέλη μιας εταιρείας μπορεί να χρησιμοποιούν κοινό mailbox. Το κλειδί αφορά τη συγκεκριμένη συναλλαγή και έχει περιορισμένο χρόνο ζωής. Αν το πρώτο request ολοκληρώθηκε αλλά η απάντηση χάθηκε, το δεύτερο πρέπει να επιστρέψει το ίδιο αποτέλεσμα και όχι να δημιουργήσει νέο record.
Email παράδοση: «στάλθηκε» δεν σημαίνει «έφτασε»
Η εφαρμογή μπορεί να παραδώσει ένα μήνυμα στον SMTP provider και παρ’ όλα αυτά αυτό να απορριφθεί, να καθυστερήσει ή να φτάσει σε spam. Ελέγξτε sender domain, SPF, DKIM, DMARC, bounce handling, reputation και mailbox rules. Η Google Workspace τεκμηρίωση για DKIM εξηγεί ότι η υπογραφή βοηθά στην πιστοποίηση του domain αποστολής, ενώ οι απαιτήσεις διαφέρουν για συνήθεις και μαζικούς αποστολείς.
Για μια φόρμα, το transactional μήνυμα προς την ομάδα είναι ειδοποίηση — όχι το μοναδικό αποθετήριο. Παρακολουθήστε accepted, delivered, bounced και deferred όπου τα διαθέτει ο provider. Χρησιμοποιήστε domain που ελέγχετε και σωστό reply-to για τον επισκέπτη· μην πλαστογραφείτε το From με τη διεύθυνση του χρήστη, γιατί αυτό μπορεί να αποτύχει στους ελέγχους authentication.
CRM, automation και ανάθεση
Ακόμη και αν το site λειτουργεί, το lead μπορεί να χαθεί στο επόμενο σύστημα: λάθος field mapping, expired token, validation rule, duplicate policy, disabled workflow ή μη διαθέσιμος owner. Κάθε integration χρειάζεται success acknowledgment και dead-letter ή retry διαδικασία για αποτυχίες.
Διαχωρίστε την τεχνική δημιουργία lead από τη λειτουργική ανάθεση. Ο σχετικός οδηγός της VNG για lead routing και χρόνο απόκρισης καλύπτει τι συμβαίνει μετά την ασφαλή παραλαβή. Εδώ το κρίσιμο είναι να παραδίδεται ένα πλήρες, μοναδικό και ιχνηλάσιμο record ώστε το routing να έχει αξιόπιστη είσοδο.
Ρεαλιστικό test plan χωρίς πραγματικά προσωπικά δεδομένα
Δημιουργήστε ελεγχόμενες δοκιμές με ειδικές διευθύνσεις και συνθετικά στοιχεία που δεν ανήκουν σε πραγματικούς πελάτες. Μην βάζετε μυστικά, production credentials ή ευαίσθητα δεδομένα σε test messages. Κάθε σενάριο πρέπει να έχει αναμενόμενο αποτέλεσμα και απόδειξη σε κάθε στάδιο.
- Happy path: έγκυρη υποβολή, μία εγγραφή, CRM ID, μία ειδοποίηση.
- Invalid input: απόρριψη σε browser και server χωρίς αποθήκευση.
- Double submit: δύο requests, ένα business record.
- Slow network: ο χρήστης βλέπει σαφή κατάσταση και μπορεί να επαναλάβει με ασφάλεια.
- Mail failure: το lead αποθηκεύεται και η ειδοποίηση επαναλαμβάνεται.
- CRM outage: το αίτημα μπαίνει σε queue ή error state και δεν εξαφανίζεται.
- Attachment limit: επιτρεπόμενος τύπος/μέγεθος και ασφαλές μήνυμα λάθους.
- Spam attempt: περιορισμός χωρίς να μπλοκάρονται αδικαιολόγητα πραγματικοί χρήστες.
Για κάθε test κρατήστε submission ID και ελέγξτε browser response, server log, storage record, integration result, email status και τελικό owner. Έτσι το test είναι επαναλήψιμο και όχι μια εντύπωση.
Monitoring και ειδοποιήσεις που έχουν νόημα
Το monitoring πρέπει να απαντά «πόσα ξεκίνησαν, πόσα έγιναν δεκτά, πόσα αποθηκεύτηκαν και πόσα παραδόθηκαν». Χρήσιμοι δείκτες είναι success rate ανά form version, server errors, validation rejection rate, CRM failures, queue age, delivery failures και χρόνος μέχρι assignment.
Αποφύγετε alarm μόνο όταν οι υποβολές γίνουν μηδέν: μπορεί απλώς να υπάρχει χαμηλή ζήτηση. Συνδυάστε error-rate thresholds, ασυνήθιστη απόκλιση από ιστορικό baseline και synthetic checks. Ένα synthetic check πρέπει να αναγνωρίζεται ως test, να μην δημιουργεί πραγματική εμπορική εργασία και να καθαρίζεται με ασφαλή διαδικασία.
Ποιος έχει την ευθύνη;
Η φόρμα ακουμπά website, hosting, email, CRM, analytics και πωλήσεις. Χρειάζεται ένας owner για την end-to-end λειτουργία, ακόμη κι αν επιμέρους ομάδες διαχειρίζονται διαφορετικά συστήματα. Ο owner κρατά runbook με endpoints, providers, πεδία, error codes, επαφές και βήματα επαναφοράς.
Μετά από κάθε αλλαγή σε theme, plugin, consent platform, DNS, mail provider ή CRM mapping, εκτελέστε regression test. Η βελτιστοποίηση της σελίδας έχει νόημα μόνο όταν η βασική διαδρομή είναι αξιόπιστη· ο οδηγός για CRO audit για leads και πωλήσεις εξηγεί πώς η εμπειρία και η μέτρηση συνδέονται με την απόδοση.
Το ελάχιστο αποδεκτό αποτέλεσμα
Μια αξιόπιστη φόρμα πρέπει να προσφέρει στον χρήστη αληθινή επιβεβαίωση, να αποθηκεύει κάθε αποδεκτή υποβολή με μοναδικό ID, να αποφεύγει διπλοεγγραφές, να επαναλαμβάνει προσωρινές αποτυχίες και να επιτρέπει στην ομάδα να εντοπίσει ακριβώς πού σταμάτησε ένα αίτημα. Αν λείπει ένα από αυτά, η επιχείρηση δεν έχει απλώς «τεχνικό bug»· έχει κενό στην εμπορική της διαδικασία.
Η VNG μπορεί να ελέγξει ενιαία το frontend, το backend, τις ειδοποιήσεις και τη σύνδεση με CRM, ώστε τα αιτήματα να είναι μετρήσιμα και ανακτήσιμα από την πρώτη υποβολή έως την ανάθεση. Η σωστή βάση δεν υπόσχεται ότι κάθε lead θα γίνει πώληση· εξασφαλίζει ότι κανένα έγκυρο αίτημα δεν αγνοείται επειδή τα συστήματα δεν επικοινωνούν.
